Que s’est-il passé ?
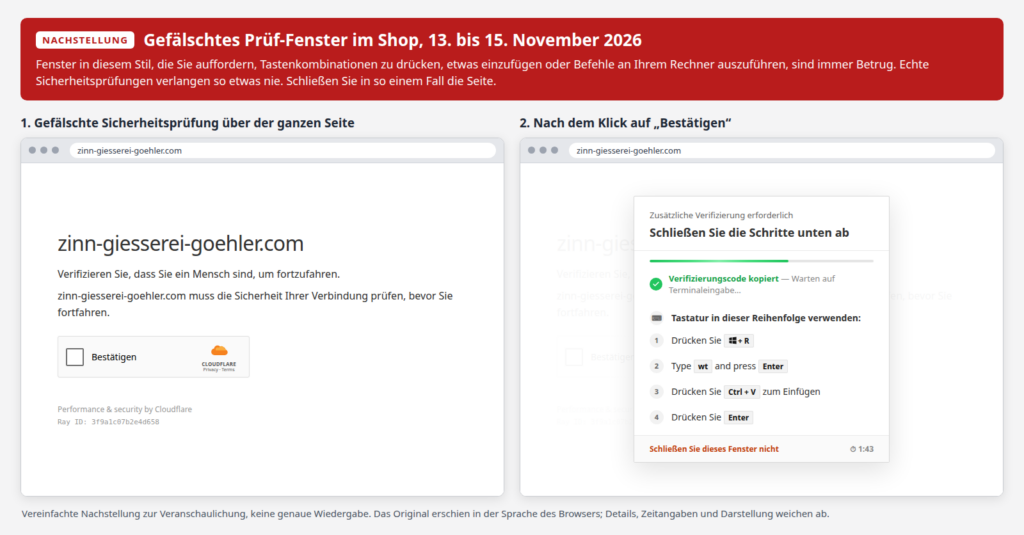
Entre le vendredi 13 novembre 2026 à 10h20 et le dimanche 15 novembre 2026 à 11h23, un script tiers a été diffusé sur notre boutique à notre insu. Il affichait aux visiteurs utilisant un ordinateur sous Windows une fausse fenêtre intitulée « Zusätzliche Verifizierung erforderlich » (en anglais « Additional verification required »).
Cette fenêtre ne provenait pas de nos services. Nous avons bloqué la boutique le 15 novembre, supprimé le script et procédé à une vérification complète du site. Depuis le 16 novembre, il est à nouveau accessible en toute sécurité.
De manière générale : les fenêtres qui vous demandent d’exécuter des raccourcis clavier, de coller du contenu ou de lancer des commandes sur votre ordinateur relèvent systématiquement de la fraude. Les véritables contrôles de sécurité n’exigent jamais de telles manipulations. En pareil cas, fermez immédiatement la page.
Ce qu’exigeait la fenêtre
La fenêtre ressemblait à un contrôle de sécurité Cloudflare. Après avoir coché la case « Confirmer », elle invitait à suivre ces étapes :
- appuyer sur les touches Windows + R,
- saisir wt et appuyer sur Entrée,
- coller du texte avec Ctrl + V,
- appuyer de nouveau sur Entrée.
Le fait de cliquer sur « Confirmer » copiait subrepticement une commande dans le presse-papiers. Les personnes ayant exécuté ces étapes ont ainsi téléchargé et lancé un logiciel malveillant depuis Internet.
Vous n’êtes pas concerné si :
- vous avez consulté la boutique depuis un smartphone, une tablette, un Mac ou sous Linux (la fenêtre n’y apparaissait pas),
- vous avez vu la fenêtre, mais n’avez pas effectué les étapes ou ne les avez réalisées qu’en partie. La simple consultation de la page n’a rien modifié sur votre appareil.
Vous êtes concerné si :
- avoir exécuté les étapes jusqu’au dernier appui sur Entrée sur un ordinateur Windows. Procédez alors comme suit :
- déconnecter l’ordinateur d’Internet,
- modifier vos mots de passe importants depuis un autre appareil : en priorité messagerie électronique, services bancaires en ligne, plateformes de paiement et comptes dont le mot de passe est enregistré dans le navigateur ; vous déconnecter de tous ces services (« déconnecter tous les appareils ») et, dans la mesure du possible, activer l’authentification à deux facteurs,
- faire vérifier l’ordinateur par un professionnel. La solution la plus sûre consiste à réinstaller Windows. Une simple analyse antivirus n’offre pas une garantie suffisante,
Vos données chez nous
- D’après notre analyse, le script n’a lu aucune donnée saisie sur la boutique, qu’il s’agisse de mots de passe, d’adresses ou de coordonnées de paiement.
- Les règlements sont gérés via PayPal, par traitement sécurisé par carte bancaire auprès de notre prestataire de paiement ou par virement bancaire. Les données de carte et de compte bancaire ne sont pas conservées chez nous. Ces données ne sont donc pas affectées par cette attaque.
- Vous n’avez pas besoin de modifier le mot de passe de votre compte client en raison de cet incident.
Nous signalons actuellement l’incident à l’autorité de protection des données compétente et déposons plainte.
La transparence est très importante pour nous dans cet incident. Si vous avez des questions ou besoin d’assistance, n’hésitez pas à nous contacter.
Écrivez-nous à [email protected] ou appelez-nous au +49-351-43843794. Nous répondrons volontiers à vos questions complémentaires.
Nous déplorons vivement cet incident et vous présentons nos excuses les plus sincères.
Votre équipe de la Zinn-Gießerei Göhler