Was ist passiert?
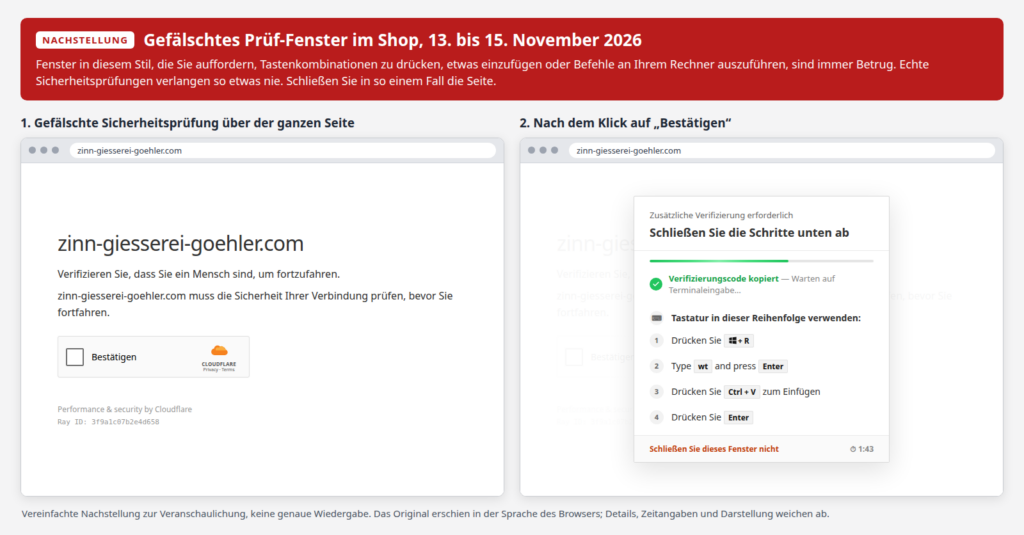
Zwischen Freitag, dem 13. November 2026, 10:20 Uhr, und Sonntag, dem 15. November 2026, 11:23 Uhr, wurde in unserem Shop ohne unser Wissen ein fremdes Skript ausgeliefert. Es zeigte Besuchern mit Windows-Rechner ein gefälschtes Fenster mit dem Titel „Zusätzliche Verifizierung erforderlich“ (englisch „Additional verification required“).
Dieses Fenster stammte nicht von uns. Wir haben den Shop am 15. November gesperrt, das Skript entfernt, und den Shop vollständig geprüft. Seit dem 16. November ist er wieder sicher erreichbar.
Allgemein gilt: Fenster, die Sie auffordern, Tastenkombinationen zu drücken, etwas einzufügen oder Befehle an Ihrem Rechner auszuführen, sind immer Betrug. Echte Sicherheitsprüfungen verlangen so etwas nie. Schließen Sie in so einem Fall die Seite.
Was das Fenster verlangte
Das Fenster sah aus wie eine Sicherheitsprüfung von Cloudflare. Nach einem Klick auf das Kästchen „Bestätigen“ forderte es dazu auf, diese Schritte auszuführen:
- die Tasten Windows + R drücken,
- wt eintippen und Enter drücken,
- mit Strg + V etwas einfügen,
- noch einmal Enter drücken.
Mit dem Klick auf „Bestätigen“ wurde unbemerkt ein Befehl in die Zwischenablage gelegt. Wer die Schritte ausgeführt hat, hat damit ein Schadprogramm aus dem Internet geladen und gestartet.
Nicht betroffen sind Sie, wenn Sie
- den Shop mit Handy, Tablet, Mac oder Linux besucht haben (dort erschien das Fenster nicht),
- das Fenster gesehen, die Schritte aber nicht oder unvollständig ausgeführt haben. Das bloße Ansehen der Seite hat nichts auf Ihrem Gerät verändert.
Betroffen sind Sie, wenn Sie
- an einem Windows-Rechner die Schritte bis zum letzten Enter ausgeführt haben. Tun Sie dann folgendes:
- den Rechner vom Internet trennen,
- von einem anderen Gerät aus Ihre wichtigen Passwörter ändern, zuerst E-Mail, Online-Banking, Zahlungsdienste und Konten, deren Passwort im Browser gespeichert ist; sich dort überall abmelden („alle Geräte abmelden“) und, wo möglich, die Zwei-Faktor-Anmeldung einschalten,
- den Rechner von einer Fachperson prüfen lassen. Am sichersten ist es, Windows neu zu installieren. Ein Virenscan allein genügt nicht sicher,
Ihre Daten bei uns
- Das Skript hat nach unserer Analyse keine Eingaben im Shop ausgelesen, also keine Passwörter, Adressen oder Zahlungsdaten.
- Zahlungen laufen über PayPal, Kreditkartenabwicklung durch unseren Zahlungsdienstleister oder Überweisung. Karten- und Kontodaten werden bei uns nicht gespeichert. Die Daten sind damit nicht von diesem Angriff betroffen.
- Ihr Kundenkonto-Passwort müssen Sie wegen dieses Vorfalls nicht ändern.
Wir melden den Vorfall gegenwärtig der zuständigen Datenschutzbehörde und erstatten Anzeige.
Transparenz ist uns in diesem Vorfall sehr wichtig. Wenn Sie Fragen haben oder Unterstützung brauchen, zögern Sie nicht uns zu kontaktieren.
Schreiben Sie uns an [email protected] oder rufen Sie uns an unter +49-351-43843794. Wir beantworten Ihnen gern weitere Fragen.
Wir bedauern den Vorfall sehr und entschuldigen uns aufrichtig.
Ihr Team der Zinn-Gießerei Göhler